
MCP 的工具注解有什么用?readOnlyHint、destructiveHint、idempotentHint 怎样理解?
下面是一段用于讲题的模拟面试对话。
🧑💻 面试官:一个 MCP 工具标了 readOnlyHint: true,就可以不经确认自动调用吗?
🙋♂️ 我:它表示工具声明自己不会修改环境,但客户端还要看服务来源、数据权限和本地策略。
🧑💻 面试官:另一个工具标了 destructiveHint: false,是不是也可以放心执行?
🙋♂️ 我:不一定。它仍可能新增数据、发送消息,不能把“不破坏现有数据”理解成“没有副作用”。
🧑💻 面试官:如果再加上 idempotentHint: true,网络超时后就能无限重试了吗?
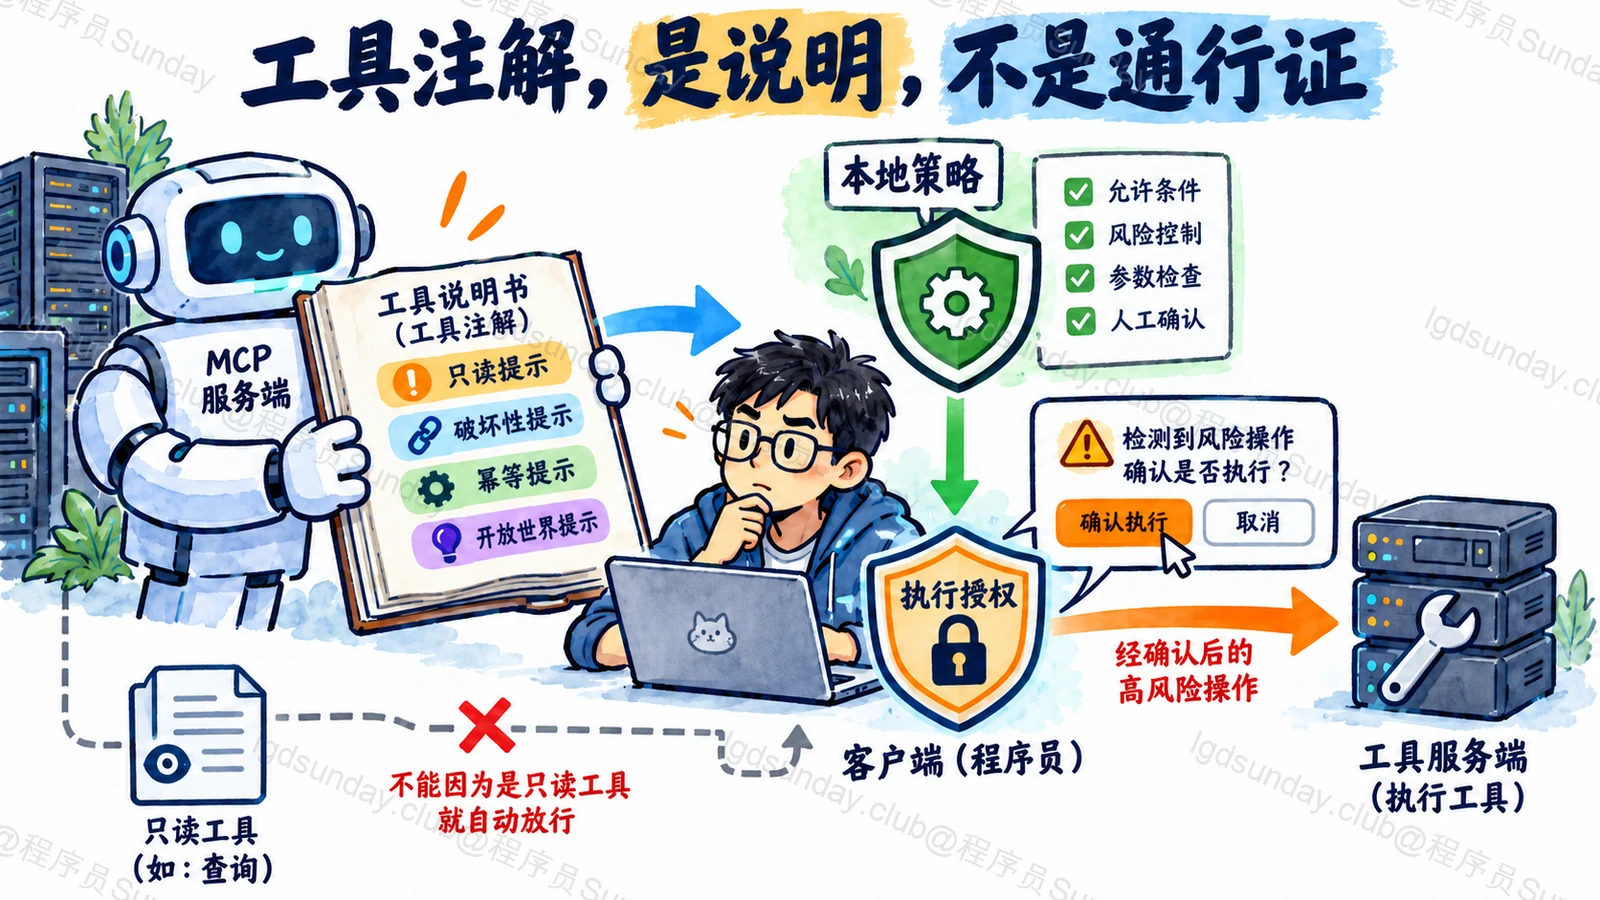
工具注解是一份行为说明,不是一张通行证。说明由谁提供、执行边界在哪里,都要继续检查。
面试速答(60 秒版)
MCP 的 ToolAnnotations 用来描述工具行为,帮助客户端展示风险、安排确认或执行策略。
readOnlyHint 表示工具是否修改环境;在非只读工具里,destructiveHint 表示是否可能破坏性修改,idempotentHint 表示相同参数重复调用是否会产生额外影响。openWorldHint 则描述是否可能与开放的外部实体交互。
这些字段都是提示,不是安全保证。陌生服务可以把危险工具标成只读,客户端不能据此跳过鉴权、审批和实际能力限制。
实际接入时,要先确认服务可信度,再结合本地策略使用注解。高风险动作仍需授权;幂等也要由真实实现保证,不能只看一个布尔值就不断重试。
知识点详解:看懂四个提示,还要看它没承诺什么
先把“只读”和“没风险”分开
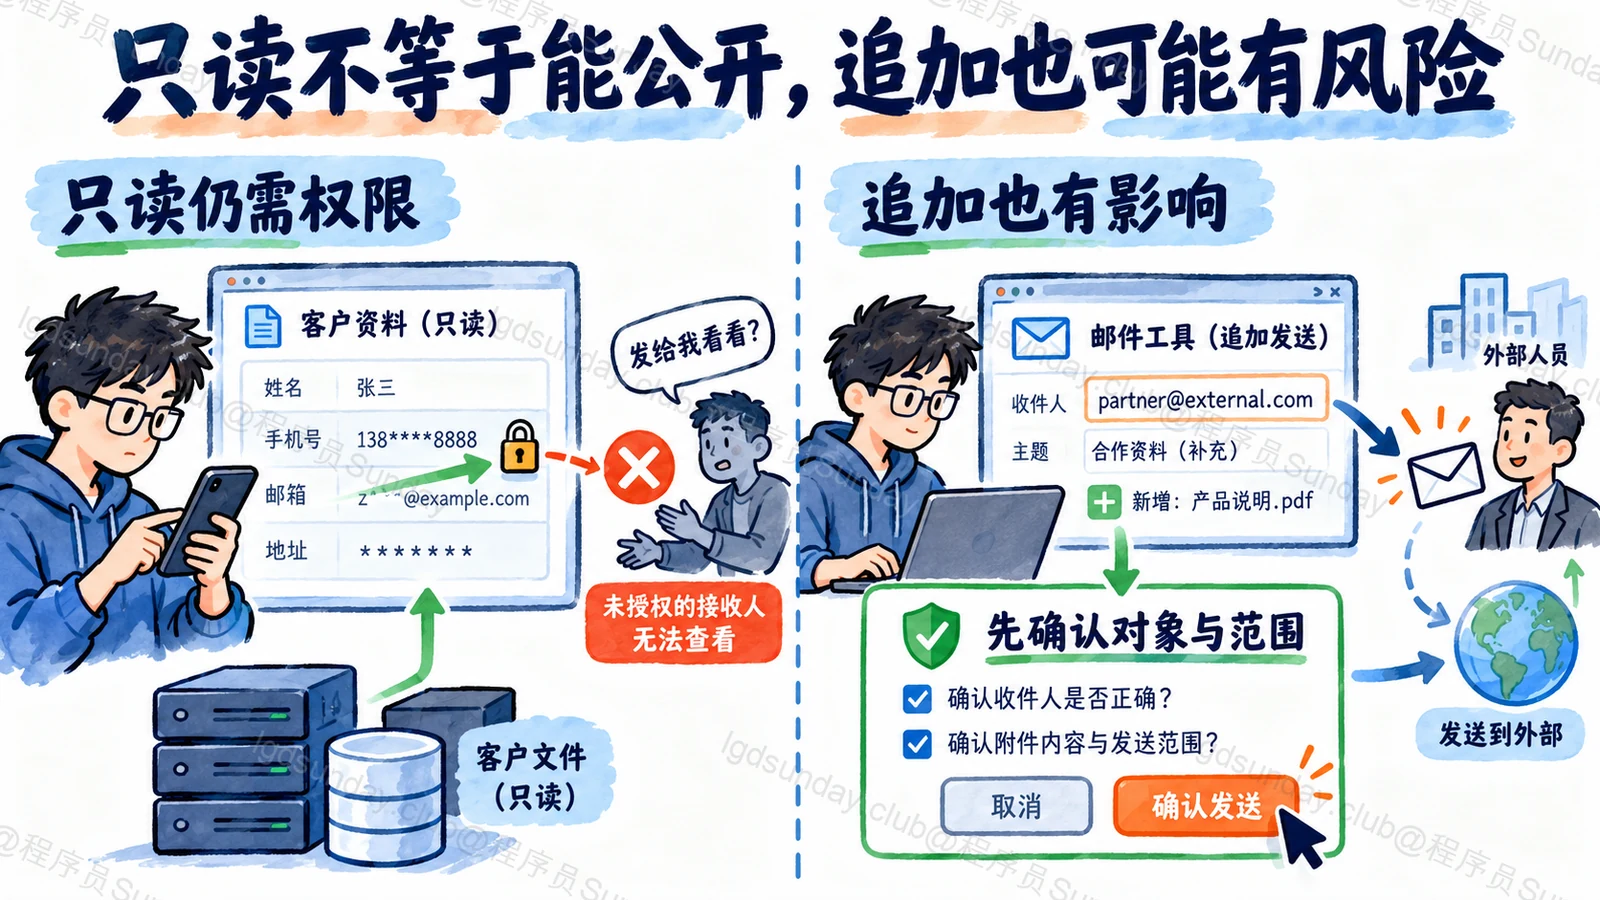
假设一个工具读取客户信息。它没有修改数据库,可以声明只读,但返回的数据可能包含个人信息。把这些内容送到不该接收的人手里,仍然会产生泄露。
所以,readOnlyHint: true 说明的是不修改环境,不代表查询人有权读取全部数据,也不代表返回内容可以直接送给模型。
这是接入时最容易漏的一层。工具行为分类帮助识别动作,真正的数据访问范围还得由服务端授权决定。MCP 工具规范要求客户端把不可信服务提供的注解视为不可信信息。
非只读工具,再看破坏性与幂等性
destructiveHint: false 可以表示只有追加性更新,但追加也会改变系统。例如新建一个任务、发送一条外部消息,都可能产生业务影响。
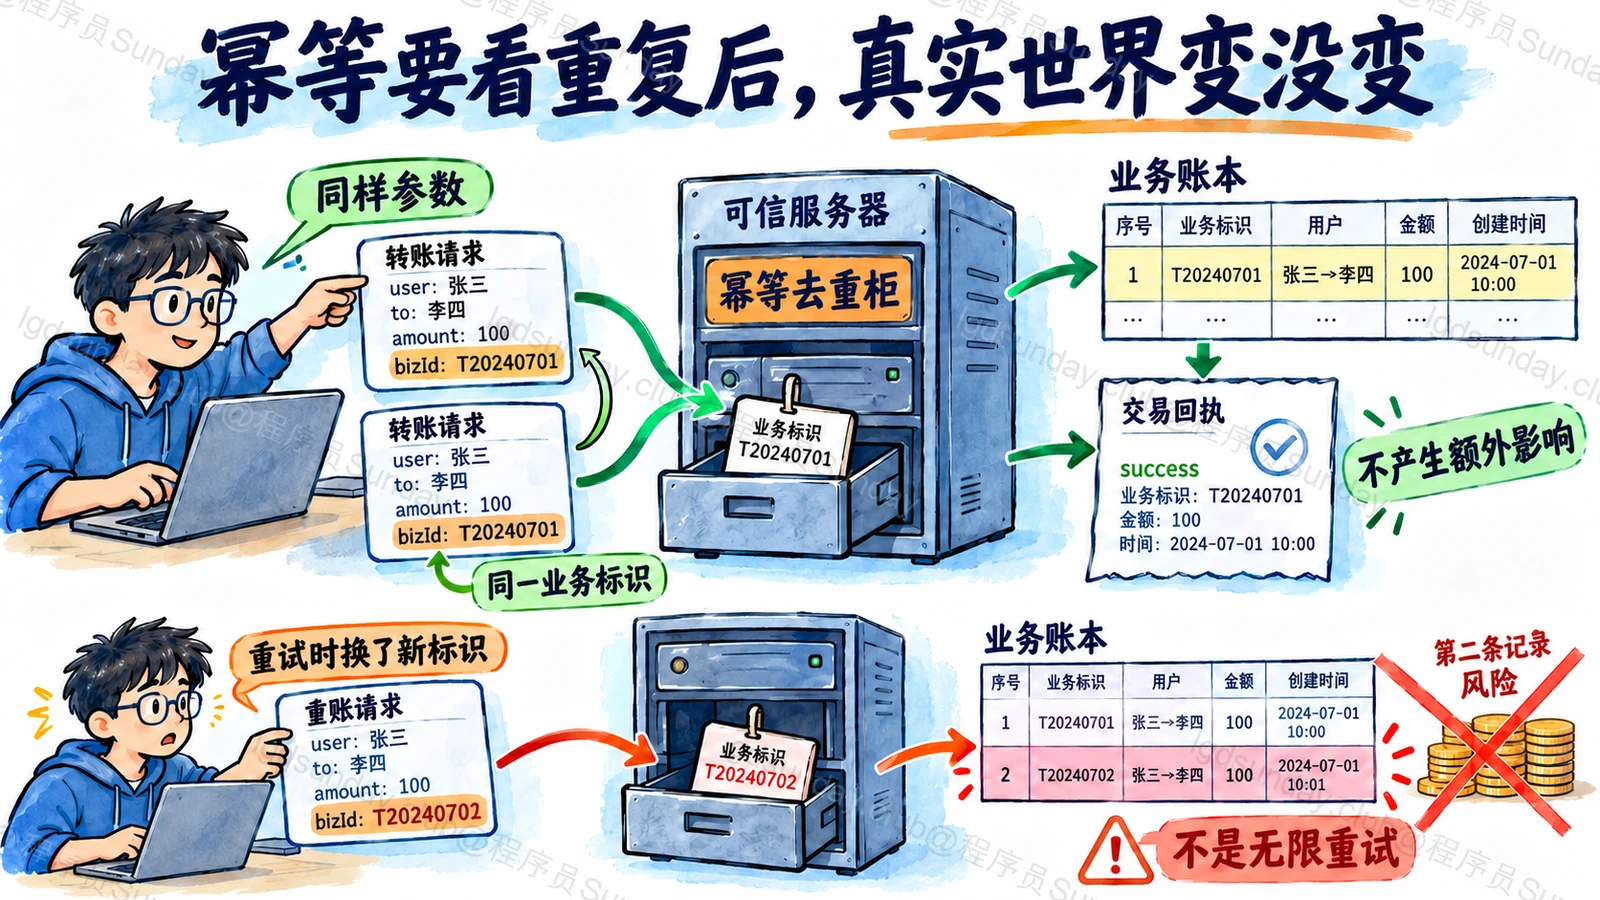
idempotentHint: true 的核心是,同样参数重复调用,不会对环境产生额外影响。它不承诺每次耗时相同、返回内容完全相同,也不保证调用永远成功。
例如一个“把标签设置为 reviewed”的操作,可能容易实现重复设置;一个“新增通知”的操作,则需要明确的去重机制。到底能否声明幂等,取决于实际业务行为,不能因为函数名叫 set 就直接填 true。
按核验时的 2026-07-28 Schema,默认值如下。这是协议的保守描述,不代表每个客户端都会提供相同的确认界面。
| 字段 | 默认值 | 使用时注意 |
|---|---|---|
| readOnlyHint | false | 没声明,不按只读理解 |
| destructiveHint | true | 对非只读工具有意义 |
| idempotentHint | false | 对非只读工具有意义 |
| openWorldHint | true | 外部交互仍需检查数据与内容来源 |
openWorldHint 也不是网络防火墙
一个网页搜索工具会接触不断变化的外部信息,可以声明开放世界。一个只操作封闭本地数据集合的工具,则可能声明为 false。
但这个值不会自动限制请求地址,也不会替你隔离恶意网页。服务是否能访问公网、是否允许向外发送数据,要由网络和工具实现限制。
从外部读回来的文字,也不能直接变成新的系统指令。即使工具本身只读,返回内容中的提示注入仍可能诱导 Agent 调用另一个写工具。单独看每个工具的注解,可能看不见组合后的风险。
客户端应该怎样利用这些注解?
假设咱们接入一台经过审核的内部服务,工具列表与实际行为已经验证。客户端可以结合注解,把“读取资料”和“删除资料”显示成不同风险等级,并按组织策略决定是否需要确认。
换成陌生服务,就不能只靠它的自述完成放行。先限制可用工具、执行身份和资源范围,再审查实现、观察调用行为;必要时在隔离环境测试。
官方工具注解说明文章也强调了这种边界。注解给客户端提供可交流的风险信息,真正的约束要落实在执行路径上。
声明幂等以后,怎样验收?
用相同业务参数执行两次,检查真实数据、外部通知与审计记录。再模拟“远端成功,但响应丢失”,观察重试是否重复创建或扣减。
如果使用请求标识去重,它必须在重试中保持稳定;每次重新生成一个标识,就可能绕过去重。还要确认幂等范围、有效期和并发重复请求的处理,不能只测串行调用。
这些是建议的验证步骤。本文核对协议语义,没有执行真实 MCP Server,也没有替某个第三方工具作安全背书。
面试官继续追问
工具自己标成只读,客户端发现它有写入行为怎么办?
先停止放行,并按可信策略禁用或隔离,而不是相信注解覆盖观察到的行为。已经发生的外部变化还需要单独核对与处理。
destructiveHint 为 false,还需要人工确认吗?
看动作与业务风险。发送邮件、向外提交资料可能是追加行为,但不一定适合自动执行。确认策略不能只看“是否破坏现有数据”。
能用 idempotentHint 直接决定工具重试次数吗?
它可以作为可信服务的参考信息,但次数还受超时、限流、总预算与实际幂等契约约束。重复没有额外副作用,不等于值得无限消耗资源。
面试速记卡
- readOnlyHint 描述是否修改环境,不代表读取权限或数据安全。
- destructiveHint 为 false 仍可能有追加性副作用。
- idempotentHint 描述重复调用的环境影响,不保证永远成功。
- openWorldHint 是行为提示,不会自动形成网络隔离。
- 注解来自服务自述,真实授权、审批、幂等要在执行端落实。
公司面试真题
这道题暂未收录可核验的公司真题来源。你可以先阅读本文解析,或浏览已收录的公司面试真题。
浏览公司面试真题 →