
Claude Code Hooks 是什么?如何在工具调用前后执行检查?
下面是用于讲题的模拟面试对话。
🧑💻 面试官:项目规定不能修改生成目录,把这句话写进 CLAUDE.md 就够了吗?
🙋♂️ 我:还可以在工具调用前做检查,比如用 PreToolUse Hook 拦截不允许的写入。
🧑💻 面试官:如果放到 PostToolUse 里检查,发现违规后返回拒绝,文件就不会被改吗?
🙋♂️ 我:那时工具已经执行了,不能靠这个返回值撤销修改。
🧑💻 面试官:直接匹配 Edit 和 Write 就覆盖所有写文件方式了吗?通过 Bash 改文件怎么办?
Hook 能检查到什么,取决于它在哪个事件触发,以及检查了哪些执行入口。工具执行前和执行后,能够阻止的事情不同。
面试速答(60 秒版)
Claude Code Hooks 是在指定运行事件发生时执行检查或处理逻辑的机制。它可以让开发者把某些规则写成真正执行的程序,而不只是留在给模型看的项目说明里。
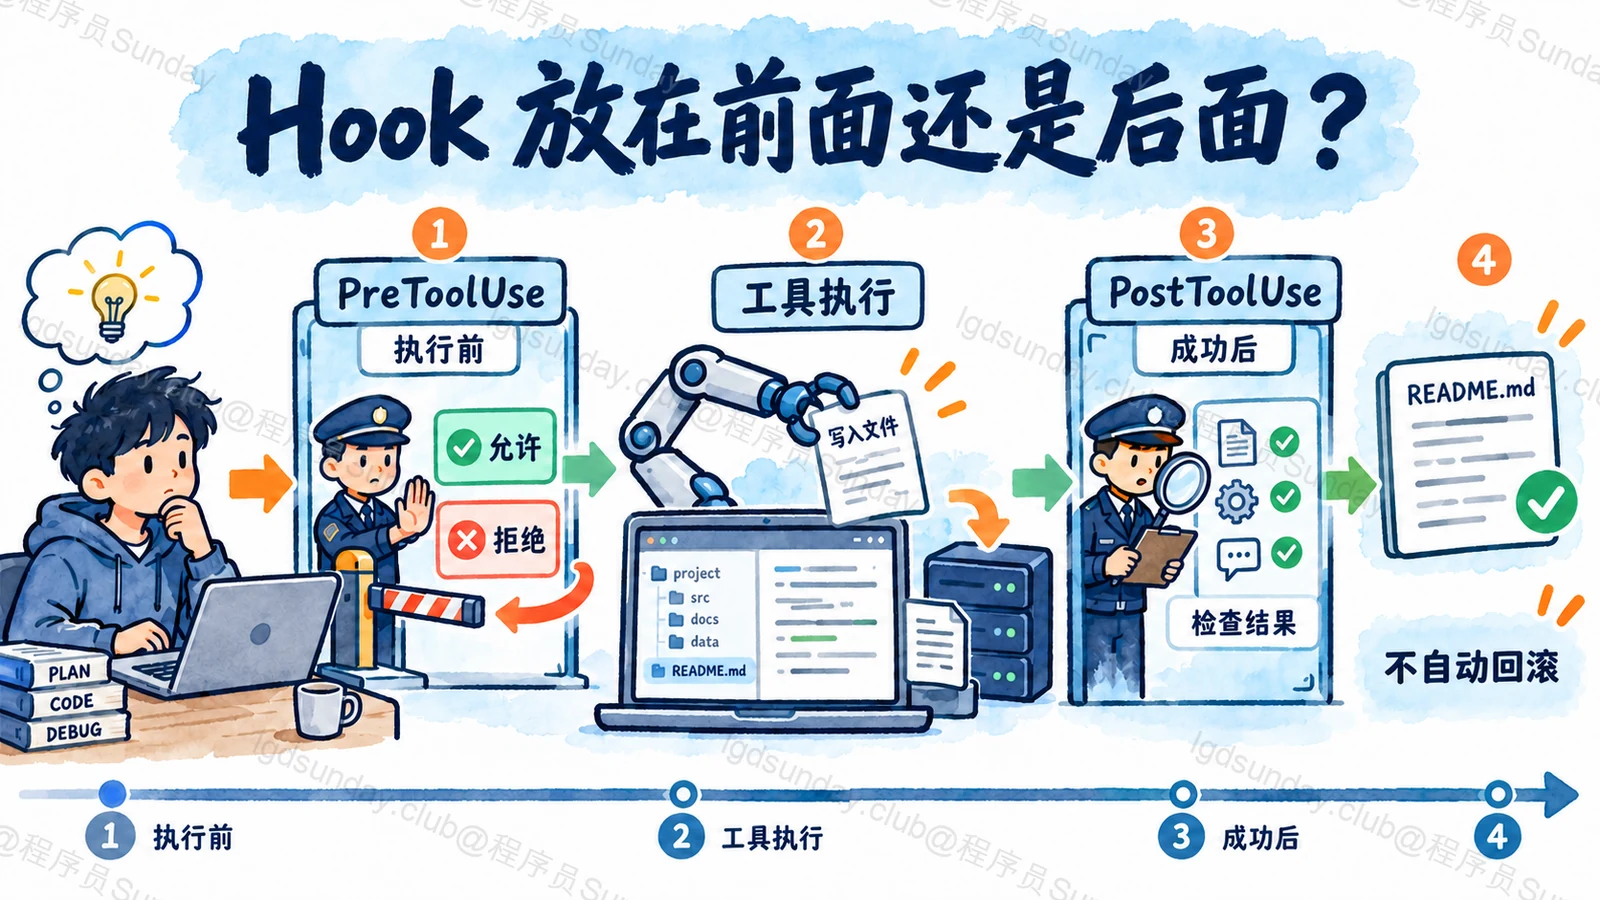
例如 PreToolUse 在工具执行前触发,处理器可以读取工具名和参数,按规则允许、拒绝或要求确认。PostToolUse 在工具成功执行后触发,更适合检查结果、运行格式化或追加反馈;它不能让已经发生的修改自动消失。
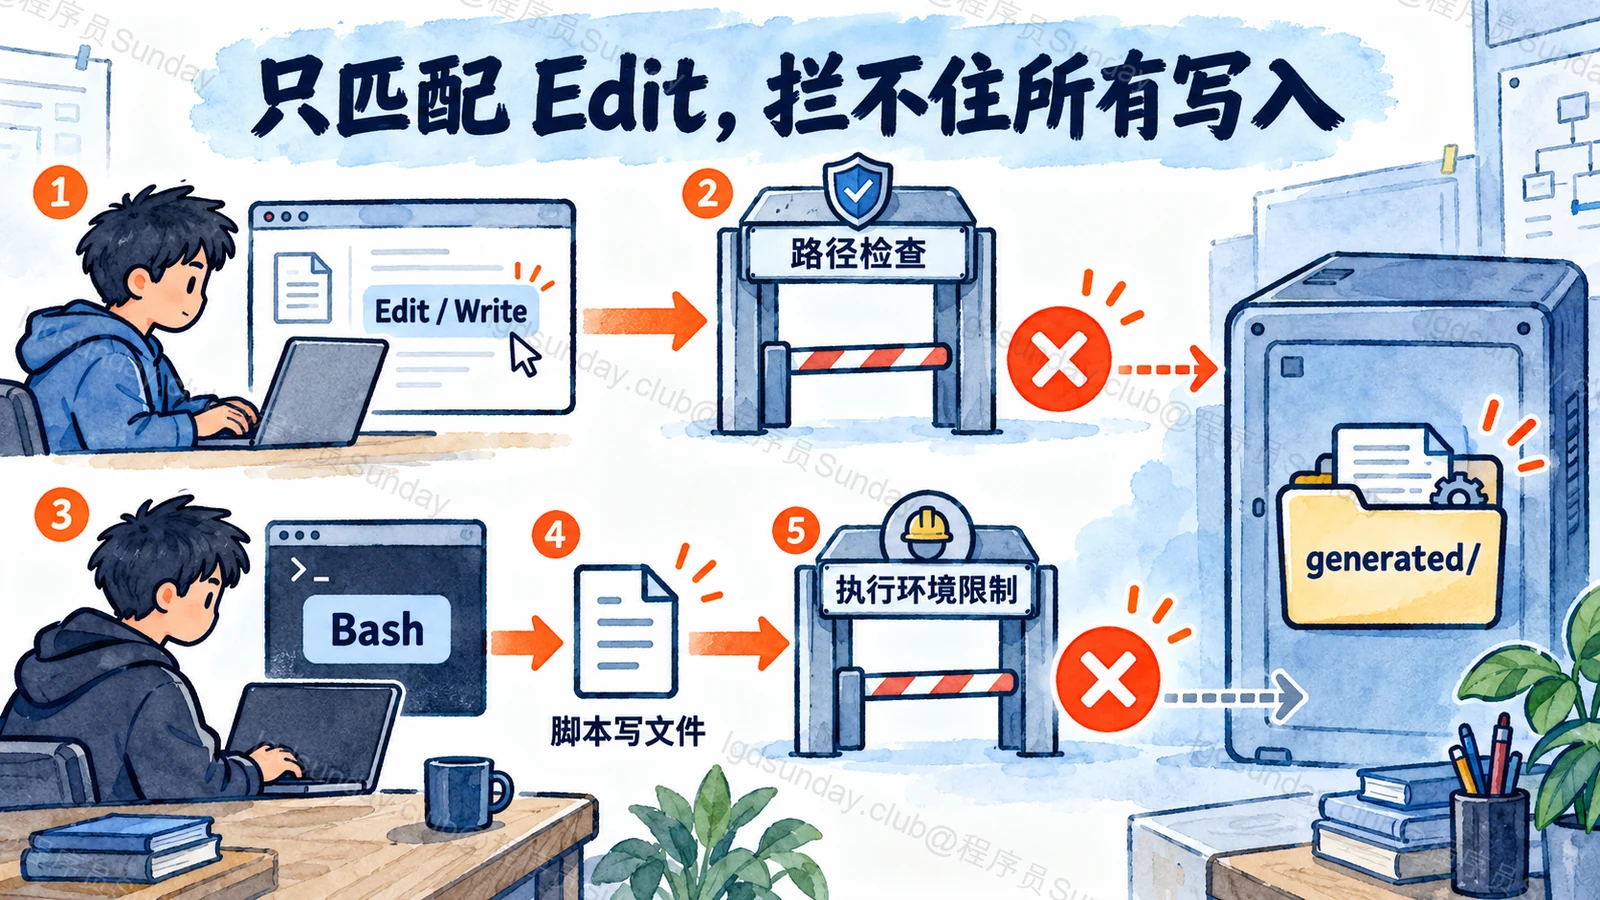
接入时要同时确认事件、匹配范围、输入格式和返回约定。比如只匹配 Edit 与 Write,就不等于拦住了 Bash 里的文件写入。
因此,Hook 适合做工程检查和流程约束,但完整的文件、网络和凭据隔离仍需要执行环境负责。还要测试检查器本身失败时系统怎样处理,避免规则看起来配上了,实际却没有生效。
知识点详解:一条规则怎样进入工具执行过程?
先找规则必须生效的时机
假设项目有一个 generated/ 目录,只允许构建程序生成,平时不能手动改。
把规则写进 CLAUDE.md,可以让模型在选择动作时考虑它。但如果要求实际阻止违规写入,就要在工具执行前检查目标。PreToolUse 正好处于提出调用以后、实际执行以前的位置。
处理器接收当前调用信息,再根据工具参数检查。例如文件编辑工具的输入里有目标路径,就可以解析路径并判断是否进入禁止目录。官方 Hooks 参考说明了各事件的输入和决策字段,不能把一个事件的返回格式随意搬给另一个。
一个最小的拒绝结果长什么样?
对于 PreToolUse,可以返回下面这样的结构。它表示本次调用被拒绝,拒绝原因也交给 Claude。这里展示的是输出协议,不是一份完整的路径检查器。
{
  "hookSpecificOutput": {
    "hookEventName": "PreToolUse",
    "permissionDecision": "deny",
    "permissionDecisionReason": "目标位于受保护的生成目录"
  }
}
采用结构化输出时,标准输出应只包含可解析的 JSON,诊断日志放到标准错误。不能先打印“检查开始”,再跟一个 JSON 对象,还期待系统总能正确识别。具体退出码与事件行为也应按所用版本核对。
规则触发以后,让模型改走一个允许的方案是可能的;但如果模型只是换了一种工具继续写同一个目录,说明检查覆盖不够。
匹配工具名,只是选中了入口
例如把 matcher 配成 Edit|Write,它检查的是这两个工具的调用。模型使用 Bash 运行脚本,脚本又写了文件,走的是另一条执行路径。
因此,保护目录不能只盯着两个工具名。文件编辑工具可以解析文件参数,命令工具则要结合它实际能做的操作和沙箱限制。仅用一个简单字符串匹配来判断任意 Shell 命令,通常覆盖不了重定向、子进程和各种间接写入。
路径检查也需要处理相对路径、.. 和符号链接等情况。如果要求的是强隔离,应让执行环境的文件权限和挂载规则共同生效。Hook 的检查结果和操作系统允许什么,是两层不同的约束。官方安全说明可作为部署边界的进一步入口。
PostToolUse 的检查有什么用?
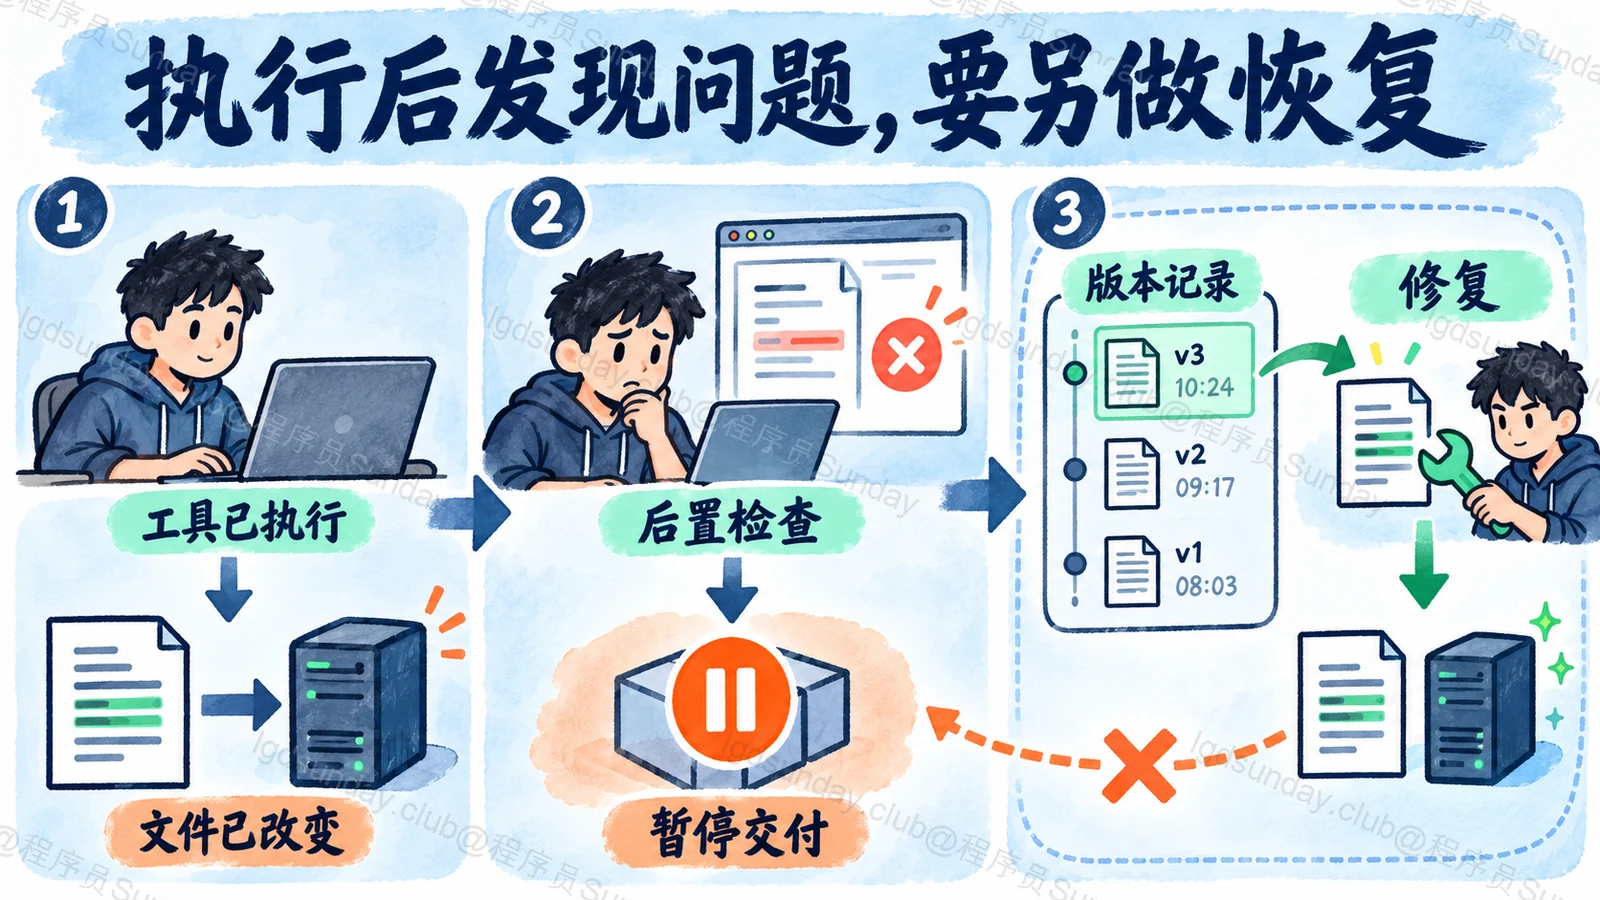
工具成功执行以后,可以检查改动是否需要格式化、测试有没有失败、是否生成了意外文件。发现问题后,后续流程可以停止交付或要求修复。
但是,文件此时已经写入,消息可能已经发出。PostToolUse 返回错误,也不会替你还原这些外部效果。需要回滚时,要由版本记录、补偿逻辑或人工处理负责。
另外,成功和失败的工具事件不同。只挂成功后的检查,不能说明失败路径也已被记录;需要观察失败调用时,应核对对应事件配置。
怎么确认检查器真的管用了?
可以准备允许目录、受保护目录、相对路径和间接写入几类用例。分别检查工具是否实际执行、文件是否变化,以及拒绝原因是否进入运行记录。
再让检查程序出现超时、无效 JSON 或启动失败,确认这时是继续还是阻止。官方当前文档提供了失败策略说明,不能凭“脚本报错了”推断调用一定被拦住。本文核对了事件与输出机制,没有在本机安装或运行 Claude Code Hook。
面试官继续追问
Hook 可以完全替代项目规则文件吗?
规则文件帮助模型理解任务怎么做,Hook 检查具体事件和调用是否符合要求。复杂判断不适合全塞进一个拦截脚本,关键可执行约束也不能只留在文字里,两者可以配合。
PreToolUse 放行,是否就代表业务授权完成?
还要看真实操作端的身份和权限。Hook 允许调用某个工具,不应该使工具跳过对象权限校验。尤其是服务端工具,最终可操作哪些数据,应由可信服务判断。
检查通过后,到执行前文件又被改了呢?
这属于检查与执行之间的竞争。重要操作还要在执行端确认目标、版本或权限,必要时采用原子更新。Hook 提前观察过一次,不会冻结之后的环境。
面试速记卡
- Hooks 由运行事件触发,项目说明不等于实际检查。
- PreToolUse 在调用前处理允许、拒绝等决策。
- PostToolUse 在成功之后检查,不能撤销已发生的效果。
- matcher 只选入口,还要覆盖间接执行与真实操作端。
- 检查器失败时的行为必须验证,完整隔离仍由执行环境负责。
公司面试真题
这道题暂未收录可核验的公司真题来源。你可以先阅读本文解析,或浏览已收录的公司面试真题。
浏览公司面试真题 →