
ARP 协议是什么?有了 IP 地址为什么还需要 MAC 地址?
下面是一段模拟面试对话。
🧑💻 面试官: 已经知道服务器 IP,为什么还要 ARP?
🙋♂️ 我: IP 用于网络层寻址,局域网里的以太网帧还需要 MAC 地址。
🧑💻 面试官: 我要访问外网服务器,ARP 广播是在问它的 MAC 吗?
🙋♂️ 我: 通常问的是本链路下一跳,也就是相应网关的 MAC。
🧑💻 面试官: 那数据包的目的 IP 和帧的目的 MAC,为什么可以指向不同对象?
IP 描述这份包要去的网络层目的地,MAC 帮当前这一跳把帧交出去。先查路由,再解析下一跳。
面试速答(60 秒版)
ARP 用于在相应本地链路上,把 IPv4 地址解析成链路层地址,常见场景就是找到下一跳的以太网 MAC 地址。
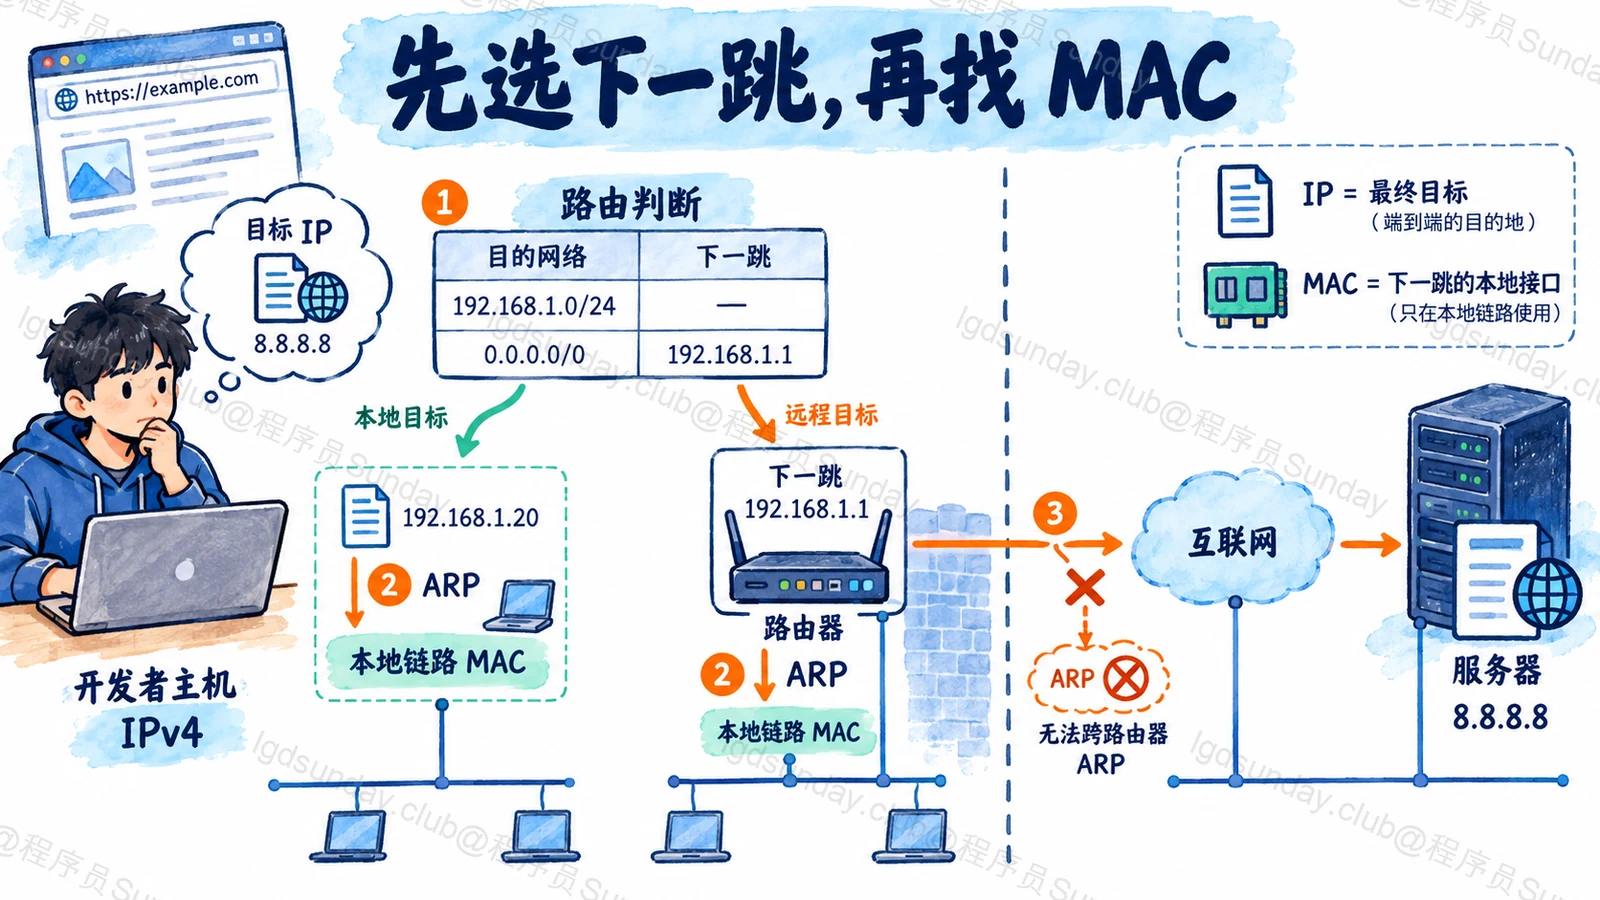
主机发送时先根据路由判断怎么走。如果目标在直连链路,就解析目标地址;如果经网关转发,就解析所选网关地址,而不是广播寻找远端服务器的 MAC。
在典型以太网场景中,ARP 请求通过广播询问,持有相应地址的设备响应,主机再维护邻居映射缓存。ARP 广播不会被普通路由转发成跨互联网查询。
所以 IP 和 MAC 不重复。跨网段通信时,网络层包继续面向远端目的地,链路层帧则按每一跳重新封装。这里讨论 IPv4;IPv6 使用邻居发现机制,不能直接套 ARP。
知识点详解:把“最终到谁”和“下一步交给谁”分开
先确定下一跳,ARP 才知道问谁
假设主机地址为 192.0.2.10/24,它要访问同链路的 192.0.2.20。路由选择认为目标可直接到达,于是需要取得目标在这条链路上的 MAC。
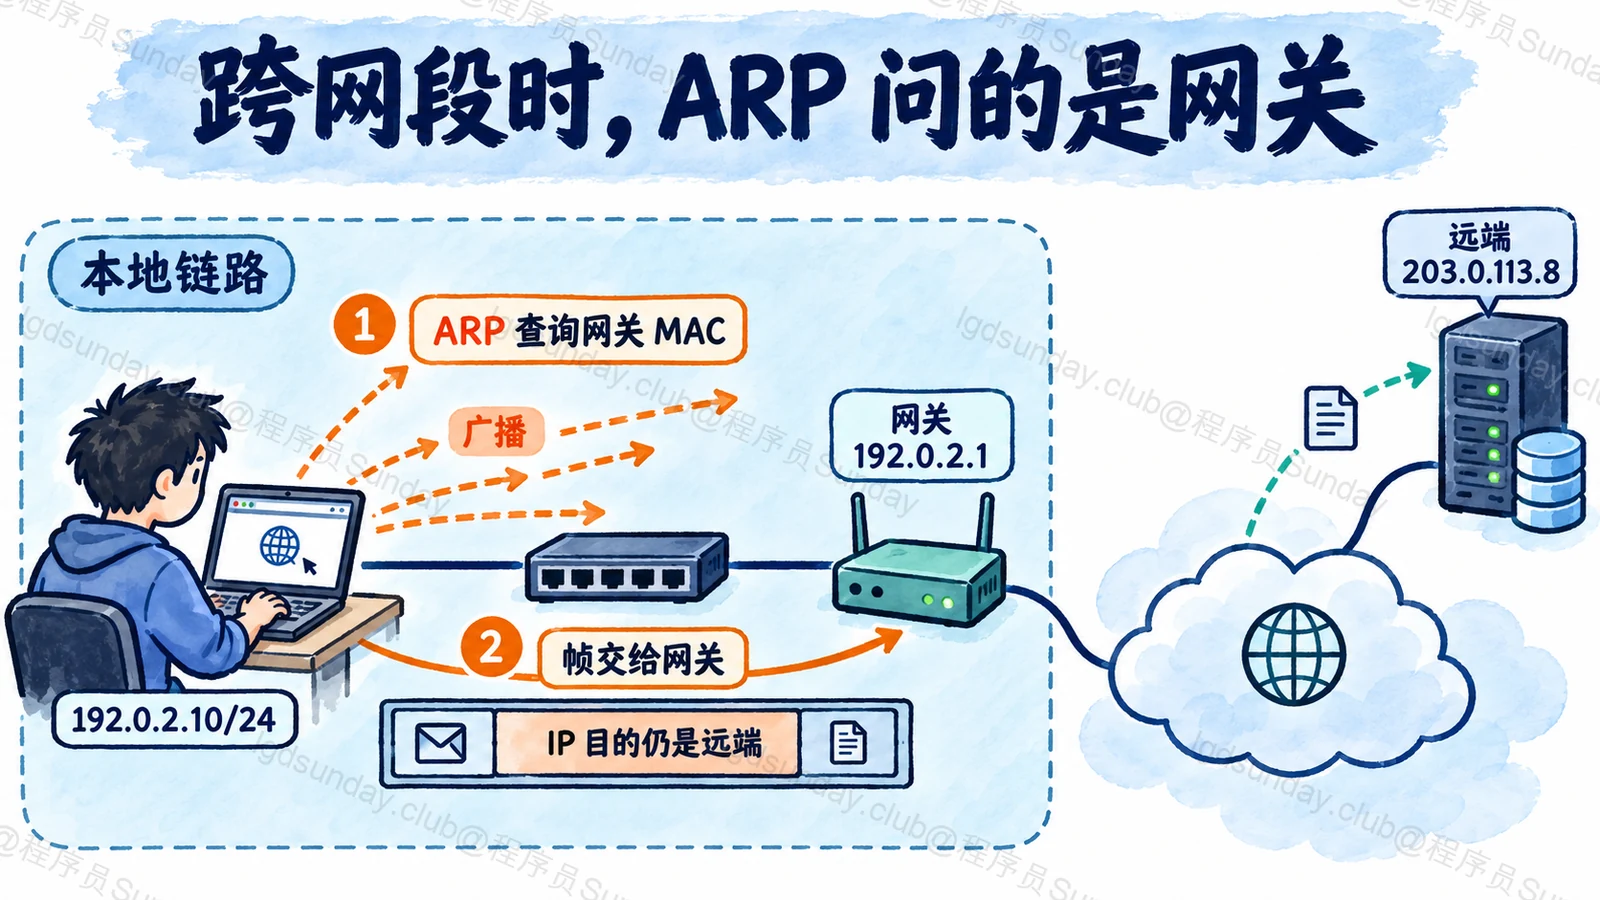
换成远端 203.0.113.8,路由可能选择经 192.0.2.1 网关。此时要解析的是 192.0.2.1,而不是远端地址。
这些地址只用于讲解,不代表真实网络。实际下一跳取决于路由、接口和策略,不能单看两个地址长得像不像。RFC 826定义了 ARP 的地址解析流程。
一份数据里,存在两层不同的目的地址
以经网关访问远端的例子看,先忽略 NAT 等会修改网络层地址的机制。
| 位置 | 目的信息 | 当前含义 |
|---|---|---|
| IP 包 | 203.0.113.8 | 网络层目标仍是远端服务器 |
| 发往本地网关的以太网帧 | 网关对应接口的 MAC | 这一跳先交给网关 |
网关收到帧,取出 IP 包,再查自己的路由,在下一条链路上继续转发。若下一段也是以太网,就按那一段的邻居地址重新封装帧。
所以不能说“目的 MAC 是网关,IP 也必须改成网关”。那会把逐跳交付和最终网络层目标混起来。
缓存减少广播,但不是永远有效
有可用邻居映射时,可以直接使用,不必每发送一个包就广播一次。
映射也可能过期或变化。设备替换、地址重新分配、接口状态改变,都可能让旧信息不再适用。具体缓存状态、超时和探测由系统实现管理。
排查时看 ip route 确定实际路由,再看 ip neigh 对应接口上的邻居状态。不要先清缓存或改网关,再试图猜发生了什么。Linux ip-neighbour 手册介绍了观察和管理入口。
ARP 不是设备身份认证
知道某个地址的映射,不代表已经证明那台设备可信。传统 ARP 不提供应用层身份认证,异常或伪造映射可能干扰链路通信。
因此,邻居映射正确与 HTTPS 证书、用户认证是不同层的检查。不能因为“MAC 对上了”,就省略应用安全。
IPv6 的邻居发现另有机制。RFC 4861才是对应讨论入口,不应该把 ARP 包格式原样套给 IPv6。
面试官继续追问
交换机和路由器在这里做同一件事吗?
普通二层交换根据相关链路层转发表转发帧,路由器按网络层路由在不同网络之间转发。设备可能集成多种能力,但讨论时要按当前功能层次区分。
抓包时没看到 ARP,是不是不需要它?
可能缓存已有结果,也可能抓错接口或观察窗口。先检查系统邻居表和实际出接口,再决定是否需要在隔离实验环境重新观察。没有抓到一个包,不等于协议从未参与。
面试速记卡
- ARP:解析本地链路上的 IPv4 邻居地址。
- 顺序:先查路由确定下一跳,再找对应 MAC。
- 跨网段:通常找网关 MAC,不广播寻找远端服务器 MAC。
- 分层:IP 目的地与当前帧的目的 MAC 可以不同。
- 边界:缓存与身份认证不同,IPv6 邻居发现也不同。
公司面试真题
真题根据求职者公开面经整理,题意经过概括,非逐字原话或公司官方题库;本文为 Sunday 的独立解析。
深信服 · Python开发 · 校招(原帖标签)
ARP 协议怎样工作,第二次访问同一主机是否还需要发送 ARP 请求?(题意整理)
深信服python开发一二+hr面面经(已offer) ↗
正文记录 9 月 19 日、9 月 20 日技术面;原帖编辑于 2020-09-27