
Spring Security 的过滤器链怎么工作?认证和授权分别在哪一步完成?
下面是一段模拟面试对话。
🧑💻 面试官: Spring Security 怎么保护一个 Servlet 接口?
🙋♂️ 我: 请求经过过滤器,检查有没有登录,然后判断权限。
🧑💻 面试官: 项目里配置了两条 SecurityFilterChain,同一请求会把两条都走一遍吗?
🙋♂️ 我: 需要先选择匹配的安全链。
🧑💻 面试官: 那匹配链的规则,和链里“这个接口需要什么权限”的规则,是不是同一层判断?
先选哪条链,再在链里建立身份和判断权限。把这两层匹配混在一起,很容易漏保护接口。
面试速答(60 秒版)
在 Servlet 应用中,请求先通过容器里的 DelegatingFilterProxy,进入 Spring Security 的 FilterChainProxy,再由它选择第一个匹配的 SecurityFilterChain。
选定链以后,链中的过滤器按配置顺序处理安全上下文、认证、异常和授权等工作。认证回答“当前是谁”,授权回答“这个身份能否访问当前资源”,两者不能互相替代。
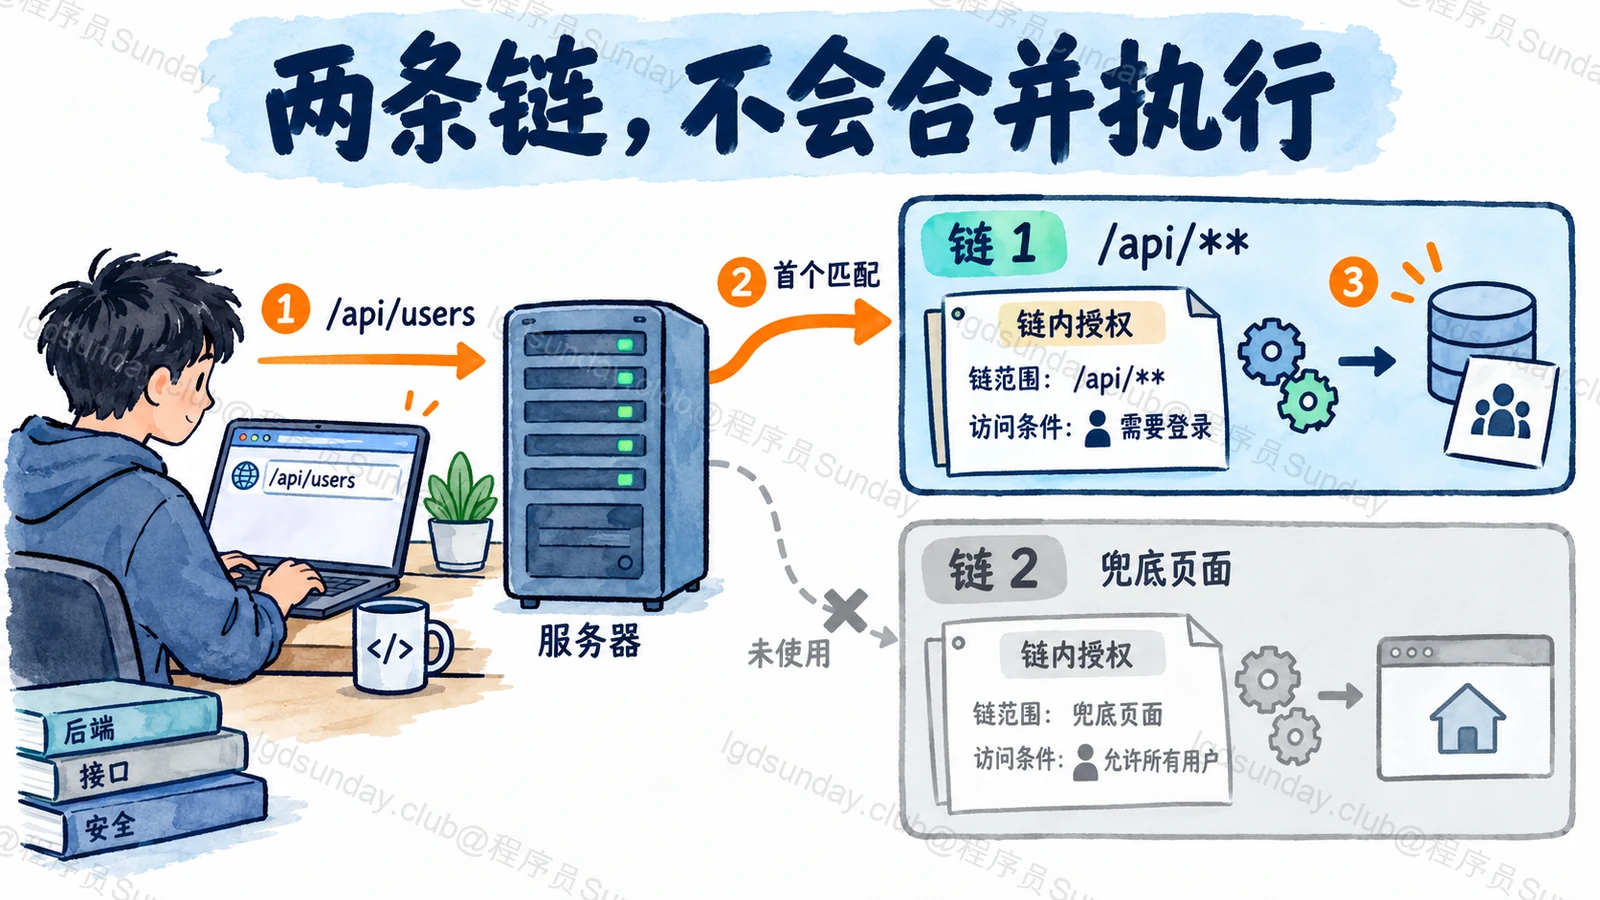
配置多条链时,不是把所有匹配链的规则合并执行。链级匹配决定请求由哪套过滤器负责;链内的授权匹配,再决定访问条件。还要检查没有匹配任何链的请求是否符合预期。
排查时我会先确认实际选中哪条链,再看身份有没有建立、授权条件是什么,以及异常从哪里返回,而不只是盯着最后的 401 或 403。
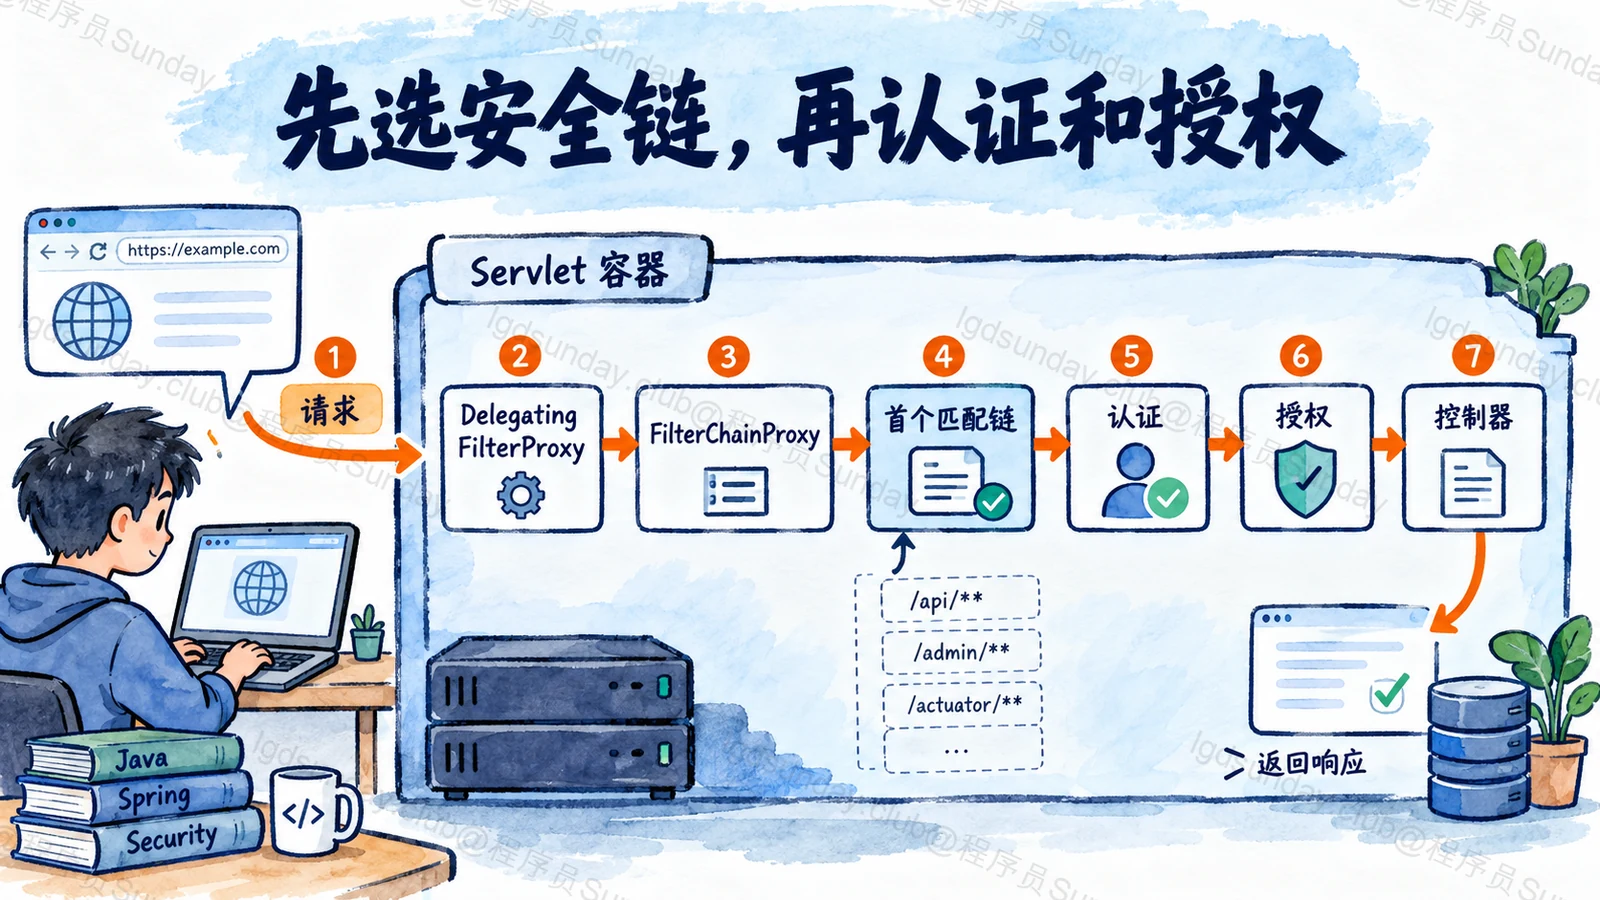
知识点详解:一条请求怎样走到控制器之前?
容器过滤器,怎样进入 Spring 管理的安全组件?
Servlet 容器负责运行过滤器,但安全组件往往还需要 Spring 管理的依赖。
DelegatingFilterProxy 在这里充当桥梁,把容器收到的请求交给 Spring 里的对应组件。FilterChainProxy 再负责 Spring Security 自己的安全链组织。它们名字里都有 Filter,却不是两个可以随意互换的别名。Spring Security Servlet 架构文档提供了这条调用关系。
本文只讨论 Servlet 安全链。WebFlux 使用的是另一套响应式安全基础设施,不能把这些类名原封不动套过去。
两条链,不会自动拼成一条更严格的链
假设第一条链负责 /api/**,第二条负责其他页面。请求进入后,框架按顺序寻找匹配的链,使用第一个匹配结果。
所以,链的顺序和匹配范围都很重要。把一个覆盖全部路径的链放在前面,可能让后面更具体的链永远没有机会。
同时要分清 securityMatcher 与授权规则里的 requestMatchers。前者一类配置是在选择整条链,后者是在已选链中匹配访问规则。只在一条范围很窄的链里写“其他请求都需要登录”,不能据此认为整个应用的其他路径都被它保护。
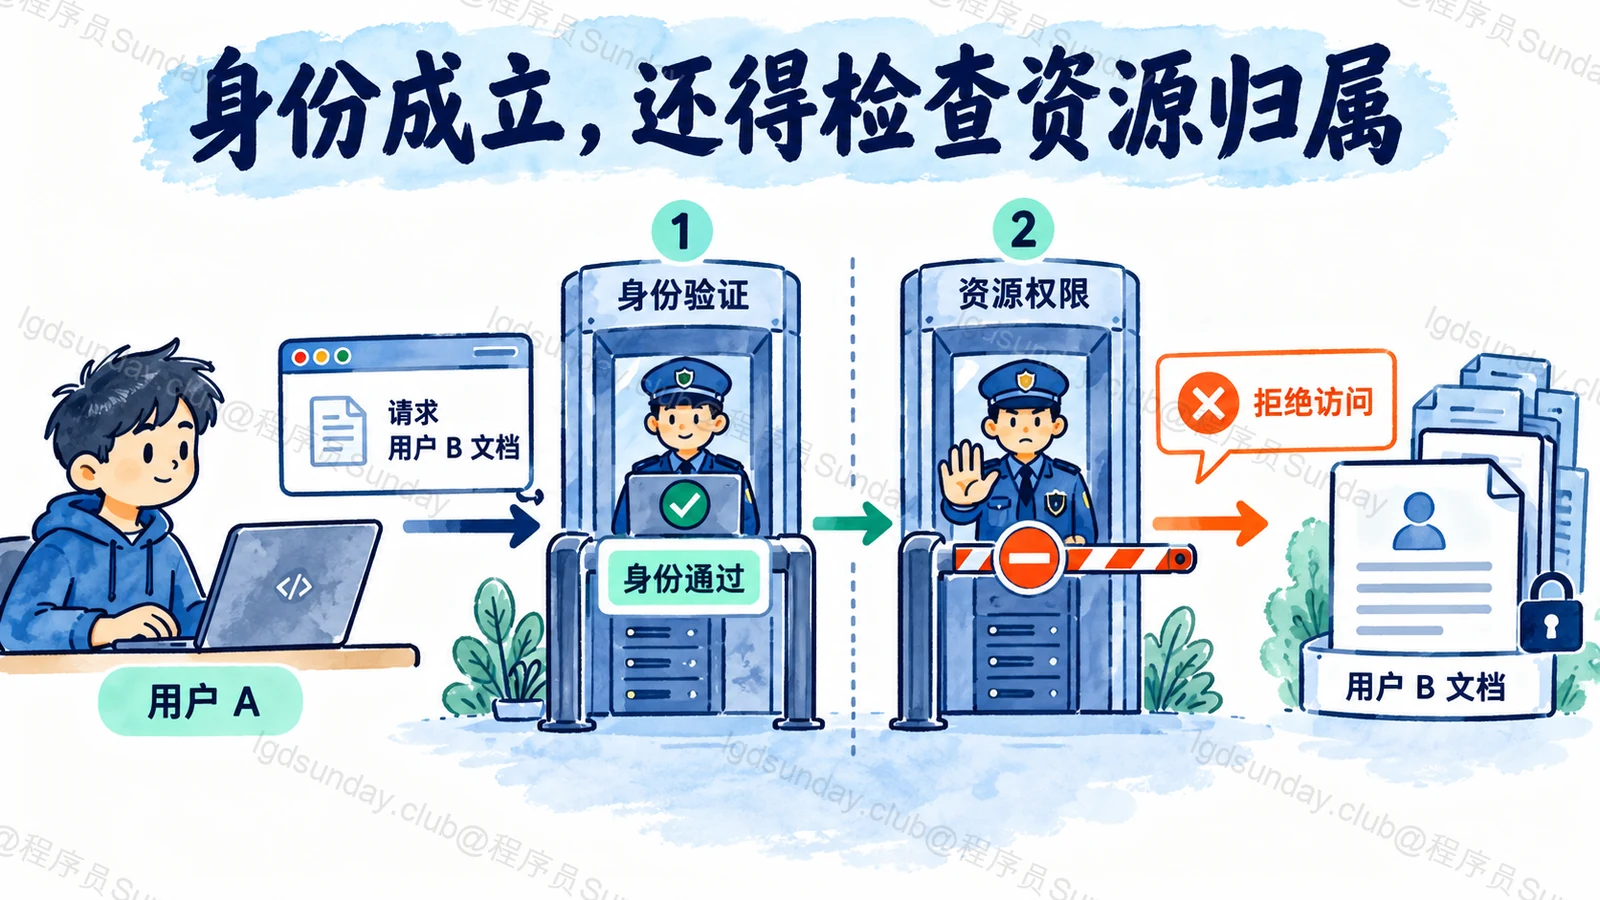
认证成功,只是给授权准备了输入
不同认证机制使用的过滤器不同,不能画一张永远不变的完整过滤器顺序表。可以先抓住共同职责:从请求或已有上下文获得身份依据,交给认证机制验证,把结果放进安全上下文,供后续使用。
授权再结合身份、权限和资源条件作决定。一个已登录用户,仍然可能不能读取别人的文档。反过来,匿名身份也可能访问公开资源。
因此,“JWT 格式能解析”不是认证完整成功,“已经登录”也不是资源授权通过。身份数据必须来自可信验证,资源归属还要按系统规则检查。
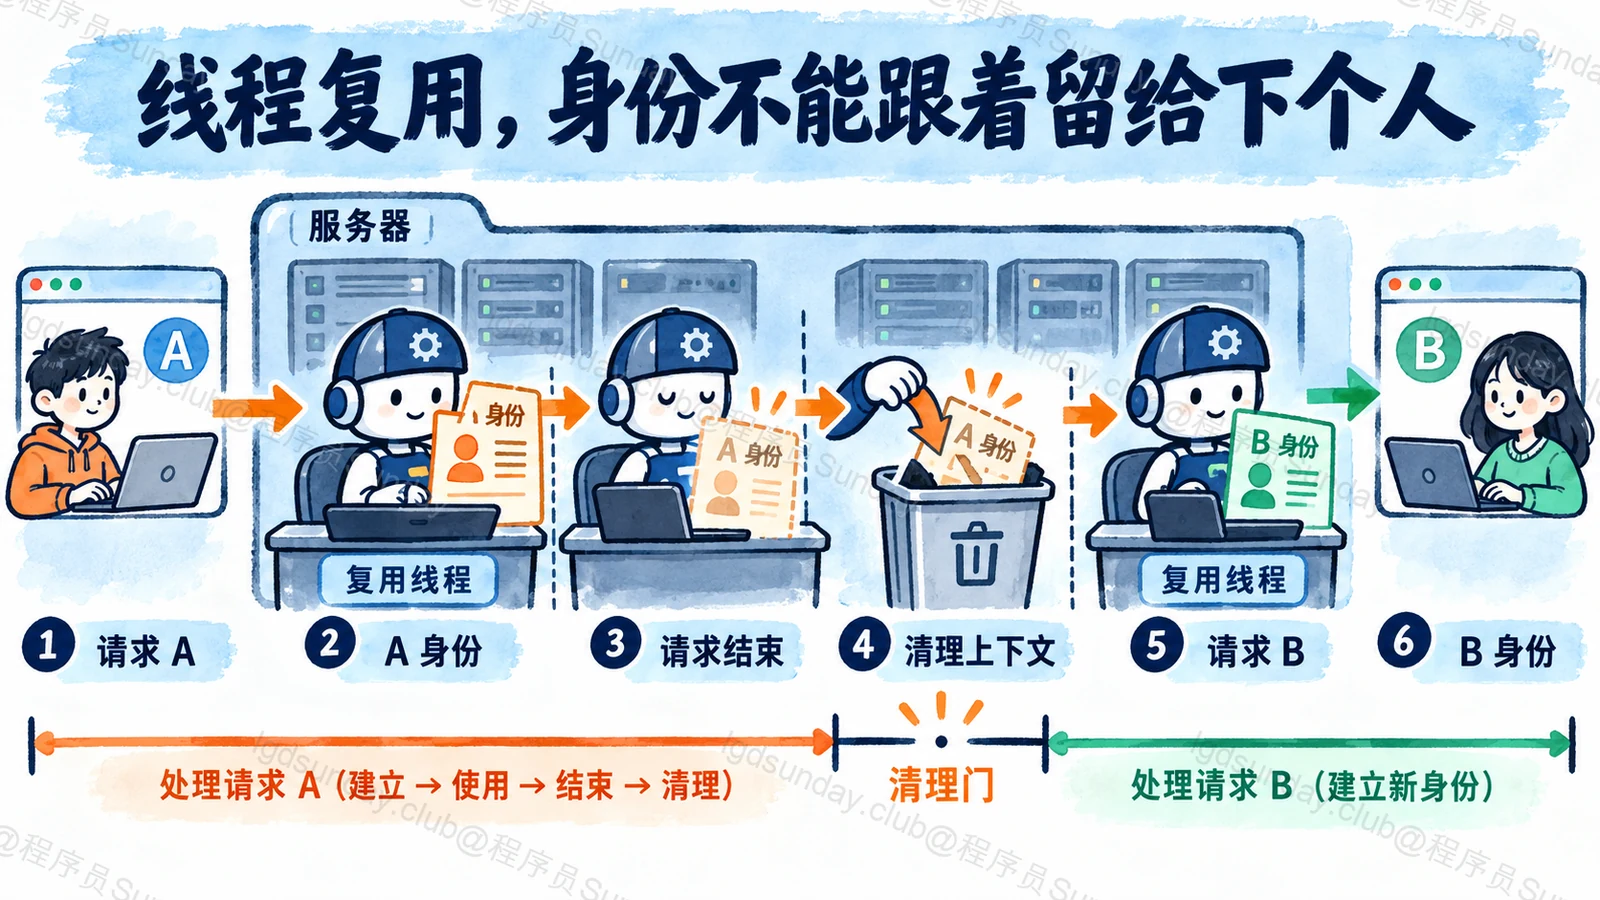
为什么一次请求结束,还要清理上下文?
安全上下文会参与请求处理,而 Servlet 线程又可能被复用。框架需要在请求边界正确建立、传播和清理相应状态,不能让后一个请求误用前一个用户的身份。
这也是不应该随意绕过框架上下文管理、自己往线程局部变量里长期塞用户对象的原因。异步任务则要另外确认上下文传播策略,不能看到同一个业务链路,就以为已经自动传播到所有线程。
排查顺序要能把问题缩小
先看请求方法、路径和选中的链;再看认证输入是否到达、验证是否成功;然后检查授权规则及资源条件;最后追踪异常处理器和响应。
必要时在受控环境打开安全调试日志,注意脱敏,不打印凭证。至少测试匿名、合法身份、权限不足、未覆盖路径和多条链重叠。本文是机制说明,没有把这些检查写成已经运行过的项目结果。
面试官继续追问
401 和 403 可以简单理解成没登录、没权限吗?
可以作为常见观察入口,但不是完整诊断。实际状态码还受认证入口、访问拒绝处理、CSRF 及应用自定义逻辑影响。需要回到异常和过滤器阶段定位,不能只根据状态码反推唯一原因。
把自定义过滤器加进链就够了吗?
还要确认位置、职责和是否被容器重复注册。身份尚未建立时就读取用户,或者在错误阶段处理授权异常,都可能让逻辑不符合预期。优先使用框架对应的扩展点,而不是把所有安全动作塞进一个大过滤器。
面试速记卡
- 入口:容器代理进入 FilterChainProxy,再选择安全链。
- 选择:使用第一个匹配的 SecurityFilterChain,不合并全部链。
- 认证:建立可信身份;授权:判断能否访问当前资源。
- 匹配:链的范围和链内规则是两层判断。
- 排查:链、身份、授权、异常按阶段看,别只猜状态码。
公司面试真题
真题根据求职者公开面经整理,题意经过概括,非逐字原话或公司官方题库;本文为 Sunday 的独立解析。
美团 · 后端 · 原帖未明确批次
Spring Security 基于过滤器还是拦截器,有哪些过滤器,认证与鉴权有什么区别?(题意整理)
美团后端一面凉经 ↗
原帖编辑于 2025-03-26